Spletne povezave prejemamo po elektronski pošti, v sporočilih, na družbenih omrežjih in različnih spletnih straneh, zato jih odpiramo skoraj samodejno. Večina vodi na povsem običajne vsebine, med njimi pa se skrivajo tudi povezave do lažnih prijavnih strani, zlonamernih datotek ali spletnih mest, namenjenih kraji podatkov.
Že nekaj sekund preverjanja pred klikom precej zmanjša možnost, da bi pristali na nevarni strani. Pri presoji ni dovolj pogledati samo imena podjetja ali znane grafične podobe, saj je mogoče oboje zelo prepričljivo posnemati. Več nam pove dejanski spletni naslov, način prihoda do povezave, morebitna opozorila brskalnika in zahteve, ki se pojavijo po odprtju strani.
Preverimo domeno povezave
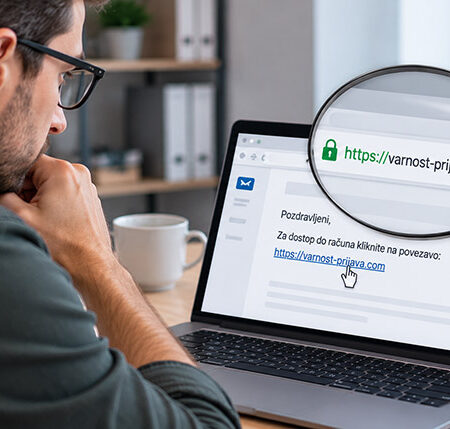
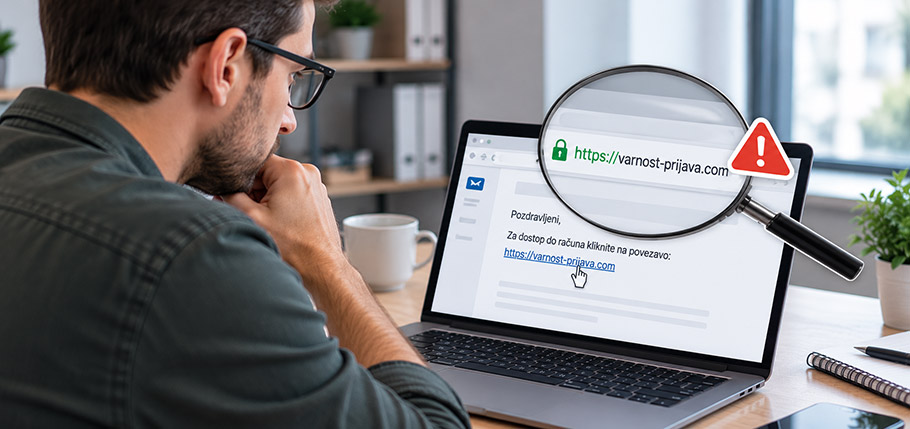
Najprej pogledamo domeno oziroma osrednji del spletnega naslova, ne samo besedilo povezave, prikazano v sporočilu. Prevaranti uporabljajo zelo podobne zapise znanih imen, zamenjane črke, dodatne besede ali nenavadne domenske končnice. Ime podjetja je včasih zapisano tudi v drugem delu naslova, čeprav spletno mesto v resnici pripada povsem drugemu lastniku, zato celoten zapis preberemo počasi in od začetka do konca.
Na računalniku se pred klikom z miškinim kazalcem pomaknemo nad povezavo in preverimo naslov, prikazan v brskalniku ali programu za elektronsko pošto. Na telefonu povezave ne odpremo takoj, temveč z daljšim pritiskom najprej pogledamo njen cilj, kadar aplikacija to možnost ponuja.
HTTPS ni dokaz varnosti
Naslov z oznako HTTPS pomeni, da je povezava med našim brskalnikom in spletno stranjo šifrirana, zato drugi težje prestrezajo podatke med prenosom. To je pomembna zaščita, vendar ne dokazuje poštenosti lastnika spletnega mesta. Tudi prevarantska stran ima veljavno šifrirano povezavo, urejeno grafično podobo in obrazec za prijavo, ki je na prvi pogled skoraj enak pravemu.
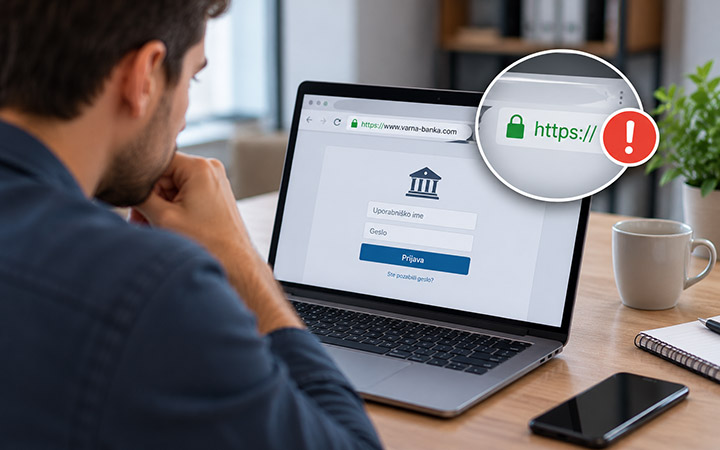
Zato preverimo predvsem domeno ter namen strani, posebno kadar od nas zahteva geslo, podatke kartice, osebne podatke ali potrditev plačila. Če se naslov ne ujema z uradnim spletnim mestom storitve, šifrirana povezava ne spremeni dejstva, da bi podatke morda poslali napačnemu prejemniku.
Previdno pri skrajšanih povezavah
Skrajšane povezave so praktične za deljenje dolgih naslovov, vendar njihov zapis pred klikom ne razkrije končnega cilja. Podobno velja za povezave, ki uporabnika po odprtju preusmerijo skozi več različnih spletnih naslovov. Tak postopek ni sam po sebi dokaz prevare, vendar nam oteži presojo, kam bomo na koncu dejansko prispeli in kateremu spletnemu mestu zaupamo svoje podatke.
Ob povezavi iz nepričakovanega sporočila je zato bolje spletno stran odpreti po drugi poti. Naslov banke, spletne trgovine ali druge storitve vpišemo sami, uporabimo uradno aplikacijo ali stran odpremo iz svojih zaznamkov. S tem se izognemo poti, ki jo je določil pošiljatelj, ter prijavo ali plačilo opravimo na spletnem mestu, za katero že vemo, komu pripada.
Upoštevajmo opozorila brskalnika
Sodobni brskalniki preverjajo številne znane nevarne strani in ob sumljivi vsebini prikažejo jasno opozorilo. Takšnega obvestila ne preskočimo samo zato, ker povezavo pričakujemo ali ker jo je poslala znana oseba. Tudi račun prijatelja, sodelavca ali podjetja je morda zlorabljen, zato samo ime pošiljatelja ni zadosten razlog za nadaljevanje na stran.
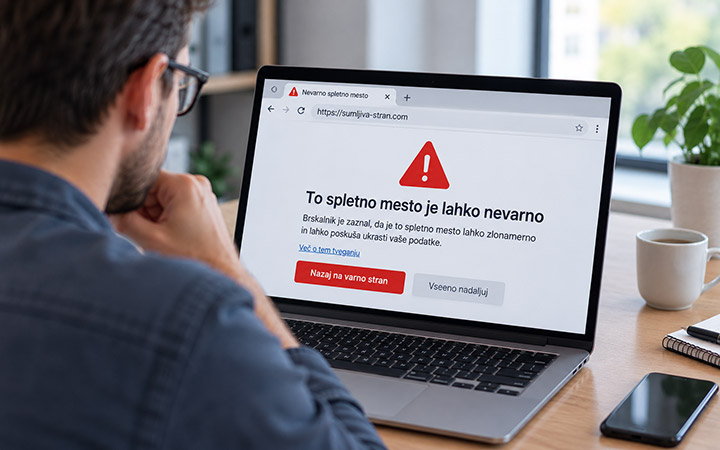
Resno vzamemo tudi opozorila glede varnostnega potrdila spletnega mesta. Napaka sicer ni vedno posledica prevare, vendar pri prijavi, plačevanju ali vnosu osebnih podatkov nadaljevanje ni dobra izbira. Stran raje zapremo ter do storitve dostopamo prek uradnega naslova, ki ga poiščemo neodvisno od prejetega sporočila.
Opazujmo vedenje spletne strani
Nevarna povezava se včasih razkrije šele po odprtju. Sum vzbudijo nepričakovana zahteva po ponovni prijavi, nenadna ponudba za prenos datoteke, odštevanje časa ali opozorilo o takojšnji blokadi računa. Prevare se rade opirajo na občutek nujnosti, ker želijo uporabnika pripraviti do hitre odločitve brez preverjanja podrobnosti, zato nas pretiran pritisk praviloma spodbuja k dodatni previdnosti.
Na sumljivi strani ne vpisujemo gesel, številk kartic ali drugih občutljivih podatkov ter ne nameščamo ponujenih programov. Če smo povezavo že odprli, to samo po sebi še ne pomeni kraje podatkov, vendar je smiselno stran zapreti in ne nadaljevati.